AI-Infra-Guard:腾讯朱雀实验室开源的 AI 红队测试平台,为 AI 生态构建全栈安全防线
你是否曾经担心过:自己部署的 vLLM、Ollama、ComfyUI 服务是否存在已知的 CVE 漏洞?接入的 MCP Server 和 Agent Skill 会不会偷偷执行恶意代码?上线的大模型 API 有没有被”偷梁换柱”?又或者,你的 AI Agent 在真实工作流中会不会因为提示词注入而”失控”?
AI-Infra-Guard(简称 A.I.G)的出现,旨在彻底解决这一系列问题。它是由腾讯朱雀实验室打造的全栈 AI 红队测试平台,通过 Agent Scan、Skills Scan、MCP Scan、AI 基础设施漏洞扫描以及大模型越狱评估等能力,帮助安全工程师与 AI 开发者系统性地完成 AI 安全风险的”自检自查”。本文将带你全面了解这个正在快速崛起的开源项目。
截至收录:
AI-Infra-Guard stars数:6400
AI-Infra-Guard forks数:593
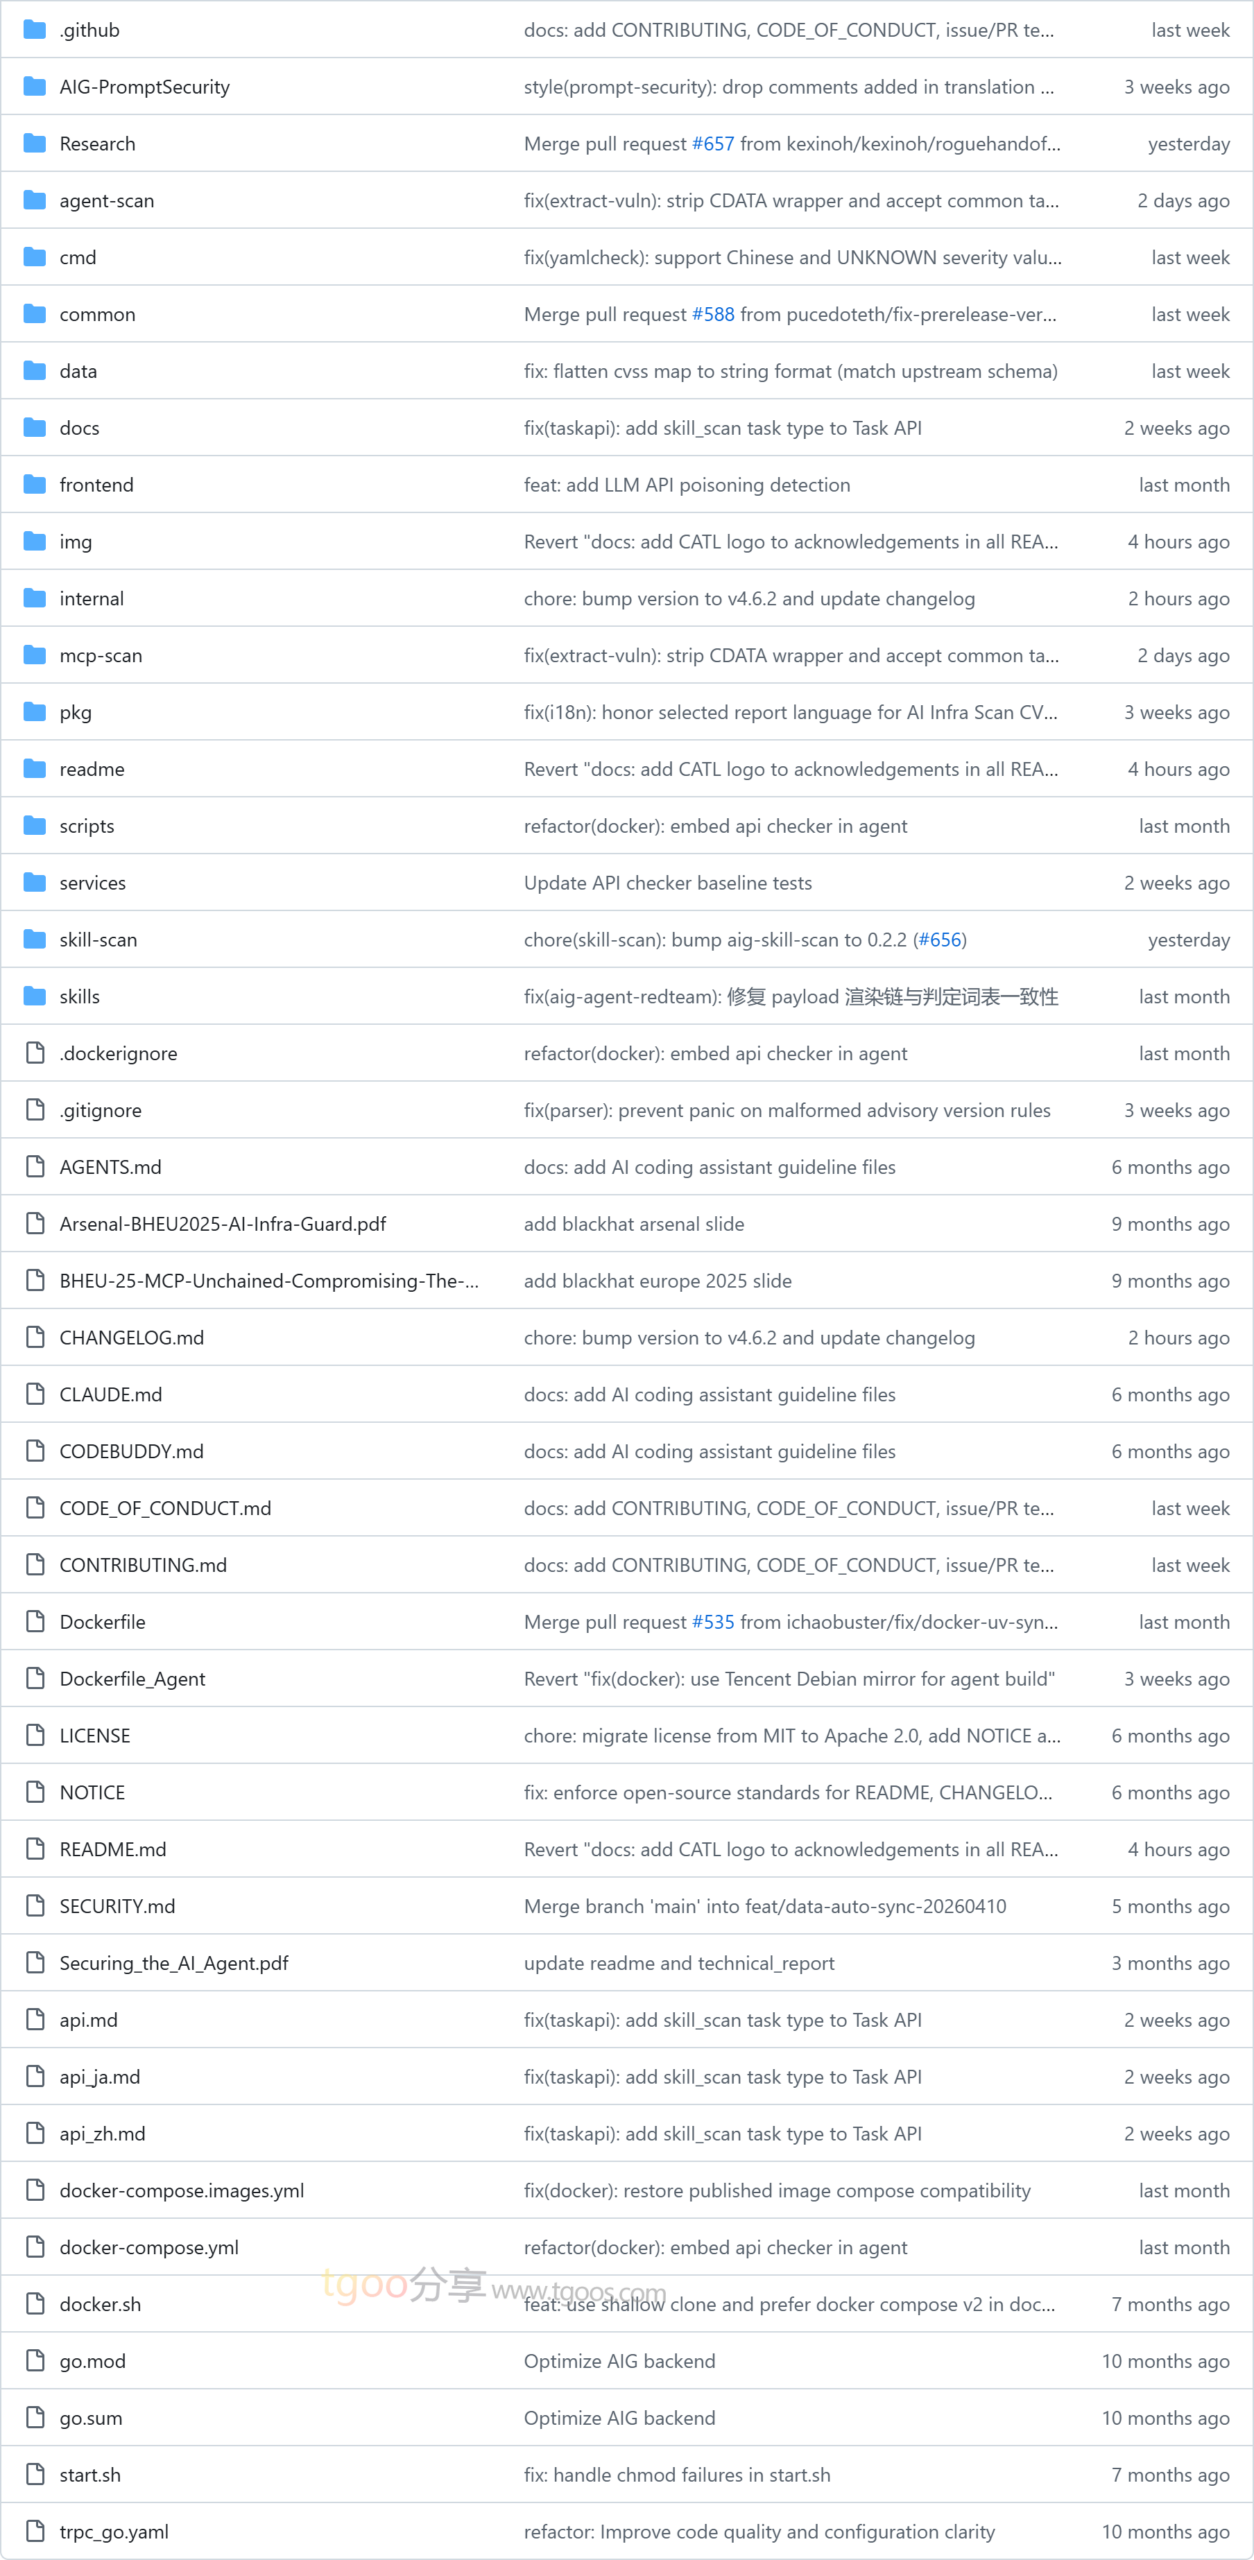
AI-Infra-Guard项目目录截图
AI-Infra-Guard核心亮点
🔍 全栈 AI 资产扫描能力:从底层 AI 基础设施(Ollama、ComfyUI、vLLM、n8n、Triton Inference Server 等 100+ AI 框架组件),到运行时的 MCP Server 与 Agent Skill,再到模型 API 中继层,A.I.G 实现了”基础设施 → 供应链 → 运行时 → 模型”的多层覆盖,精准匹配 2000+ 条 CVE 漏洞规则。
🛡️ Skill 安全审计达到行业顶尖水平:内置的 aig-skill-scan 工具在自研基准 SkillTrustBench 上,配合 Claude Opus 4.6 取得了 F1 = 0.9848 的优异成绩;覆盖面完整对齐 SkillTrustBench T01–T09 共 9 大类风险,包括技能指令劫持、记忆投毒、远程载荷下载执行、内嵌恶意代码、权限提升与未授权访问、系统持久化、工具劫持与欺骗、不安全依赖以及不安全的编码实践。
🤖 多 Agent 自动化扫描框架:Agent Scan 是一套独立的、多智能体自动化扫描框架,专门用于评估 AI Agent 工作流的安全性,原生支持 Dify、Coze 等主流 Agent 平台构建的应用,让”Agent 越权””工具滥用””权限边界”等抽象风险变得可量化、可复现。
🧠 模型与 API 中继黑盒审计:内置的 API Checker 支持模型指纹识别(覆盖 Gemini 2.5/3.1、Gemma 2/3/4、GLM-5.3 系列等)、Claude Signature 验证、API 中继黑盒审计,以及 LLM API 投毒检测(多探针黑盒审计,识别模型替换与后门风险),帮你确认”你调用的到底是不是你以为的那个模型”。
🧩 可扩展的插件化架构:以插件框架为架构基石,社区只需按格式向 data/fingerprints/、data/vuln/、data/mcp/、data/eval/ 等目录提交新的 YAML 规则文件,即可完成指纹规则、漏洞规则、MCP 扫描规则与越狱评估数据集的扩展,无需修改核心代码。
⚡ 一行命令接入 CI/CD:通过 pip install aig-skill-scan 即可将 Agent Skill 安全审计集成到企业流水线中,配合统一 CLI 工具 ai-infra-guard,让 AI 安全检测像单元测试一样常态化运行。
🌟 学术与业界双重认可:相关研究成果已发表于 Black Hat Europe 2025 Arsenal、DEF CON、ICLR、CVPR、NeurIPS、ACL 等国际顶级安全与 AI 会议,团队还曾帮助 NVIDIA、Google、Microsoft 及 OpenClaw、Linux、Hugging Face 等开源社区修复大量高危漏洞。
AI-Infra-Guard快速开始
只需几步,你就能在本地运行起一套完整的 AI 红队测试平台:
- 使用 Docker 部署完整平台(推荐,需 Docker 20.10+、4GB+ 内存、10GB+ 磁盘):
“`bash
从 Docker Hub 拉取预构建镜像,启动更快
$ git clone https://github.com/Tencent/AI-Infra-Guard.git
$ cd AI-Infra-GuardDocker Compose V2+ 用户请将 docker-compose 替换为 docker compose
$ docker-compose -f docker-compose.images.yml up -d
“`服务启动后,访问
http://localhost:8088即可打开 A.I.G Web 界面。 - 单命令安装 Skill 安全审计工具(可独立使用,便于接入 CI/CD):
“`bash
$ pip install aig-skill-scan通过环境变量配置 LLM API Key
$ export LLM_API_KEY=”your-api-key”
扫描本地 Skill 项目目录
$ aig-skill-scan –repo /path/to/your/skill \
-m deepseek-v4-flash \
–language en \
-o result.json
“` - 在 OpenClaw 中直接调用 A.I.G:
bash

$ clawhub install aig-scanner
随后配置
AIG_BASE_URL指向你正在运行的 A.I.G 服务即可。 - 从源码运行模型与 API 中继检查器:
“`bash
$ python3 -m venv services/api_checker/.venv
$ services/api_checker/.venv/bin/pip install -r services/api_checker/requirements.txt
$ go build -o ai-infra-guard ./cmd/cli/main.go$ export AIG_API_CHECKER_PYTHON=”$PWD/services/api_checker/.venv/bin/python”
$ ./ai-infra-guard api-checker list
$ ./ai-infra-guard api-checker audit
“` - 查看 API 文档:
“`bash
项目运行后访问完整 API 文档
http://localhost:8088/docs/index.html
“`
AI-Infra-Guard应用场景
场景一:AI 基础设施漏洞排查
安全团队可以输入正在运行的 AI 服务网络地址(如本地 vLLM 的 http://127.0.0.1:8000、局域网中的 Ollama 服务 http://192.168.1.100:11434,或内网暴露的 ComfyUI http://10.0.0.5:8188),A.I.G 会自动对该服务进行指纹识别,并匹配 2000+ 条已知 CVE 规则,输出包含组件版本、命中漏洞、严重等级与修复链接的完整报告。批量场景下还支持 CIDR(如 192.168.1.0/24)与 IP 段(如 10.0.0.1-10.0.0.20)形式的多主机扫描。
场景二:Agent Skill 与 MCP Server 供应链审计
开发者只需提供远程 URL(如 https://github.com/user/mcp-server)或上传本地源码压缩包,无需运行实例即可完成检测。A.I.G 会系统性地排查 14 大类安全风险,包括远程载荷下载执行、内嵌恶意代码、.pyc 字节码绕过、字符集走私、工具白名单逃逸等,适合在引入第三方 Skill 或 MCP 插件前做准入审查。
场景三:大模型越狱与提示词安全评估
在「设置 → 模型配置」中填入目标大模型的 API 端点(Base URL + API Key),选择数据集即可发起评估。平台内置多轮越狱攻击方法(如 Many-Shot、PAIR、GOAT、ActorAttack),并提供跨模型横向对比能力,帮助模型团队量化安全对齐效果。
场景四:模型 API 中继合规审计
企业采购第三方模型 API 服务时,可使用 API Checker 进行模型指纹核验与中继黑盒审计,识别”低价模型替换高价模型””私加后门””输出篡改”等供应链投毒风险。
用户案例:A.I.G 已被众多企业与团队用于实际 AI 安全治理工作流,其研究成果在 19 篇学术论文中被引用,相关漏洞发现也获得了 NVIDIA、Google、Microsoft 以及 OpenClaw、Linux、Hugging Face 等开源社区的公开致谢。项目由腾讯安全平台部朱雀实验室主导开发,核心成员覆盖前沿安全研究、架构设计、前端交互、AI Infra 指纹维护、Agent 安全与越狱评估等多个方向。
AI-Infra-Guard链接
小贴士:如果你是安全研究者或企业安全负责人,建议从 Docker 一键部署完整平台开始体验;如果你只想把 AI 安全检查塞进现有 CI/CD 流水线,直接 pip install aig-skill-scan 会是更轻量的选择。项目采用 Apache License 2.0 开源协议,欢迎社区通过提交指纹规则、漏洞规则、MCP 扫描规则或越狱评估数据集的方式参与共建。Tencent / AI-Infra-Guard项目地址:https://github.com/Tencent/AI-Infra-Guard
本文地址:https://www.tgoos.com/46669
