grok2api:用 Go 打造的多账号 Grok API 网关,OpenAI 与 Anthropic 双协议一站兼容
你是否曾经被这样的窘境困扰:手头攒了十几个 Grok 账号,却要在它们之间反复手动切换、盯着配额提心吊胆?又或者,你想在 Codex、Claude Code 里调用 Grok 模型,却发现接口协议根本对不上、凭证管理一团乱麻?grok2api 的出现,正是为了彻底终结这些麻烦。它是一个用 Go 编写、内置 React 管理控制台的多账号 API 网关,能够统一管理 Grok Build、Grok Web 与 Grok Console 三套独立的账号池,并对外暴露标准的 OpenAI 与 Anthropic 兼容接口,帮助开发者和团队把分散的 AI 能力整合成一套稳定、可观测、可计费的自建服务。本文将带你全面了解这个潜力新星。
截至收录:
grok2api stars数:7680
grok2api forks数:2296
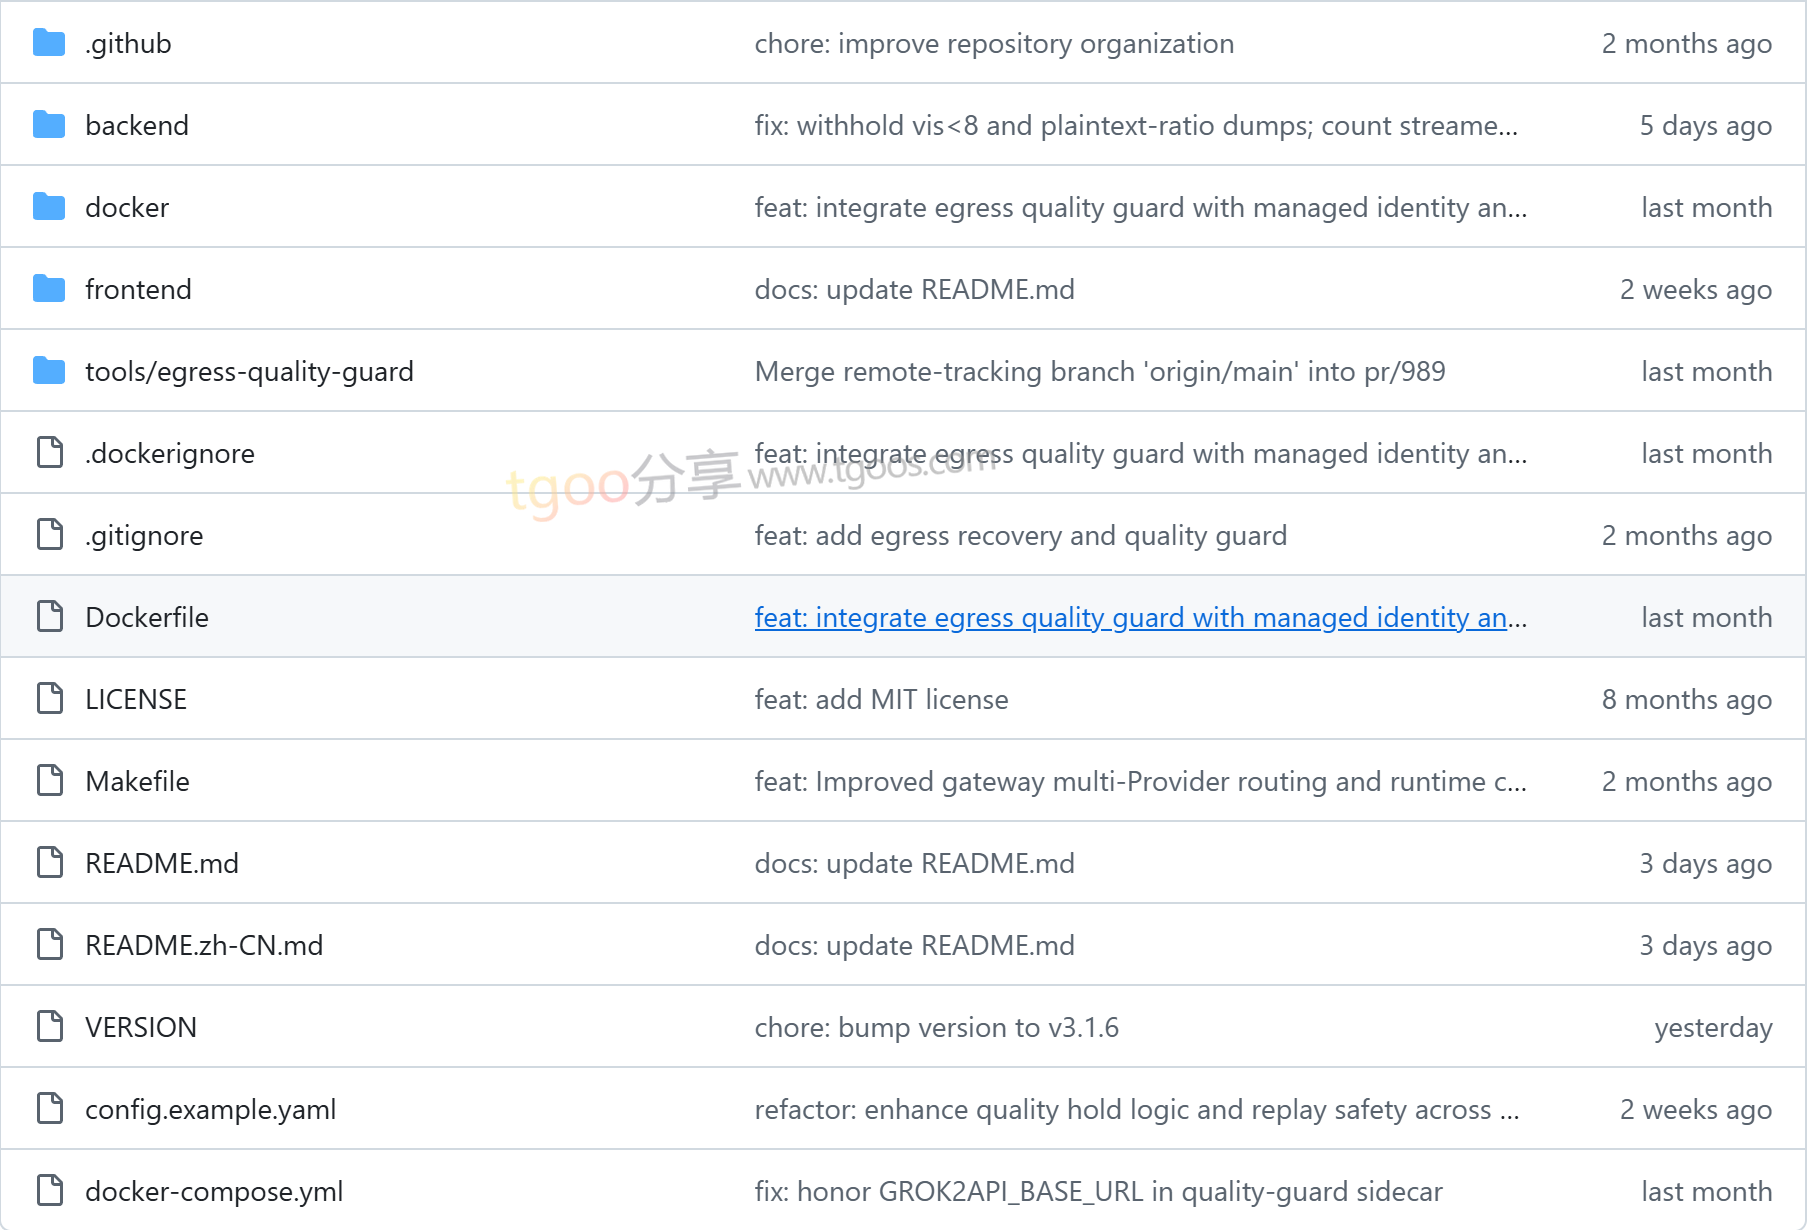
grok2api项目目录截图
grok2api项目核心亮点
🚀 三源统一,边界清晰:项目同时接管 Grok Build、Grok Web 和 Grok Console 三个来源。每个 Provider 都保留自己独立的凭证、配额、健康状态、冷却时间、并发上限与模型能力,账号重试始终限定在单一路由内部,绝不会因为一次故障转移就把不同来源的状态搅在一起。Build 走 OAuth / 设备 OAuth 并逐账号发现模型,Web 与 Console 则使用 SSO 与内置目录、按账号等级过滤——三套体系各司其职又对外统一。
🔌 OpenAI 与 Anthropic 双协议原生兼容:网关对客户端暴露 /v1/responses、/v1/chat/completions、/v1/messages、/v1/images/*、/v1/videos/*、TTS、STT、Realtime 等一系列端点。无论你用的是 Codex、Claude Code,还是任意 OpenAI 兼容 SDK、Anthropic 兼容 SDK,都能即插即用。更贴心的是,Responses 与 Messages 均支持流式输出、工具调用、推理内容、多轮会话与上下文压缩,并针对 Grok Build 的 prompt-cache 亲和性做了专门的会话信号保留。
🎛️ 内置可视化运维控制台:镜像中已自带前端,启动后打开浏览器即可登录。仪表盘、模型路由、客户端密钥、审计日志、运行时设置、媒体库一应俱全。你可以在界面上批量导入导出账号、同步配额、续期凭证、执行 Web→Build/Console 转换,还能为客户端密钥配置模型白名单以及 RPM、并发、消费额度、过期时间等多重限制。
🌐 企业级出口网络层:Egress 节点按 Build、Web、Console 或 Web assets 分域管理,支持 HTTP/HTTPS、SOCKS4/4A、SOCKS5/5H、Resin、Trojan、VLESS、Shadowsocks、VMess,以及 TCP、WebSocket、TLS 隧道传输。配合订阅导入、批量探测、过滤分配、代理池租约、每域回退策略,以及可选的 FlareSolverr 自动刷新 Cloudflare Clearance,让跨境访问与自动化工作流都更有保障。
🛡️ 面向稳定性的质量守卫:可选的 requestRetry 会在网关请求路径上拦截”有足够可见输出却没有流式推理”的思考模型流,配合 qualityGuard sidecar 实现逐节点的主动模型探测、隔离与恢复。固定代理传输失败后会立即触发独立连通性探测,让后续请求最多等待五秒即可恢复,而不是干等整个冷却周期。
grok2api快速开始
只需几步,你就能在本地跑起一套完整的网关服务。官方镜像支持 linux/amd64 与 linux/arm64:
- 克隆仓库并准备配置:
bash

$ git clone https://github.com/chenyme/grok2api.git

$ cd grok2api

$ cp config.example.yaml config.yaml - 生成密钥并填入配置:
bash

$ openssl rand -hex 32      # 填入 secrets.jwtSecret

$ openssl rand -base64 32   # 填入 secrets.credentialEncryptionKey
同时设置一个强口令的管理员账号:
yaml

bootstrapAdmin:

username: "admin"

password: "replace-with-a-strong-password" - 启动服务:
bash

$ docker compose pull

$ docker compose up -d

$ docker compose logs -f grok2api - 访问控制台:打开
http://127.0.0.1:8000,用 bootstrap 管理员登录,依次完成”连接 Build / Web / Console 账号 → 等待配额与模型能力同步 → 在 Model Routes 查看公开路由 → 在 Client Keys 创建客户端密钥”,随后即可用Authorization: Bearer g2a_xxx_xxx调用端点:bash
$ curl http://127.0.0.1:8000/v1/responses \
-H "Authorization: Bearer g2a_xxx_xxx" \
-H "Content-Type: application/json" \
-d {
"model": "your-model",
"input": "Explain quantum tunneling in three sentences.",
"stream": true
}
如果你更习惯从源码运行,只需 make run;前端开发则进入 frontend 目录执行 pnpm install && pnpm dev。首次登录后请务必修改管理员密码,并从配置中移除 bootstrapAdmin。
grok2api应用场景
场景一:多账号池化与配额治理:团队手里同时持有多个 Grok 账号,往往难以判断谁还有额度、谁需要续期。grok2api 支持 Device OAuth、JSON/JSONL、TXT SSO 等多种导入方式,可批量同步配额、自动续期 Build 凭证、清理失效账号,并通过模型路由页实时呈现每个 Provider 的可用路由与支撑账号数量,让”账号资产”第一次变得可管可控。
场景二:为 AI 编程助手统一供能:Codex 与 Claude Code 对工具调用、推理回放、多轮会话和 prompt 缓存都有严苛要求。grok2api 会把这些会话请求翻译到 Build Responses 协议,保留这些兼容性语义;同时把 Responses 作为 OpenAI 风格总输入、Messages 作为 Anthropic 风格未缓存输入与缓存读取分别统计,方便做计费对账。
场景三:自建图像与视频生成中台:Watch 一下模型表就知道,Web 与 Console 路线覆盖了从 grok-imagine-image-lite、grok-imagine-image-2.0 到图像编辑,再到 grok-imagine-video、grok-imagine-video-1.5 的完整媒体能力。生成结果支持本地归档,也能以 URL / Base64 / SSE 形式返回,方便接入自有应用的资产库。
场景四:企业内网的可观测 API 网关:对于需要对内提供统一模型的团队,grok2api 提供客户端密钥级别的模型白名单、RPM、并发与消费限制,配合审计日志(含总量与缓存输入)、ledgerMode: observe/enforce 账本模式、多实例部署下的 PostgreSQL + Redis + 共享媒体方案,以及 Nginx 反向代理下的可信代理与真实 IP 配置指引,能够支撑起一套生产级的自建网关。
用户案例:项目在 README 中特别致谢了 APIMart、PackyCode、Right Code、Swiftproxy 等赞助伙伴——这些面向 AI 图像视频生成、Claude Code / Codex / Gemini 接入、企业级 Agent 分发的平台与服务商,正是 grok2api 所服务的一类典型使用者:需要稳定、专业、可统一编排多模型访问的技术团队。此外,同为开源自托管的 AI Chat 平台 DEEIX-Chat 也与之联动,展示了模型路由与对话平台组合使用的完整形态。
grok2api链接
chenyme / grok2api项目地址:https://github.com/chenyme/grok2api
本文地址:https://www.tgoos.com/46458
