Sub2API:一站式 AI 订阅配额中转网关,让 Claude、OpenAI、Gemini、Grok 统一接入
你是否曾经被这样的场景困扰:手里同时握着 Claude Pro、ChatGPT Plus、Gemini Advanced、Super Grok 好几个订阅账号,但每个账号的额度都是独立封闭的——A 账号今天被限流了,B 账号的额度却在那里闲着;团队里几个人想拼车分摊成本,却找不到一个既能计费、又能控速、还能审计的统一入口?Sub2API 的出现,旨在彻底解决这个问题。它是一个用 Go 编写的 AI API 网关平台,可以把上游 AI 订阅账号的配额统一”二次分发”成标准 API Key,让开发者用原生工具无缝接入,同时由平台自动完成认证、计费、负载均衡与请求转发。
截至收录:
Sub2API stars数:41775
Sub2API forks数:8740
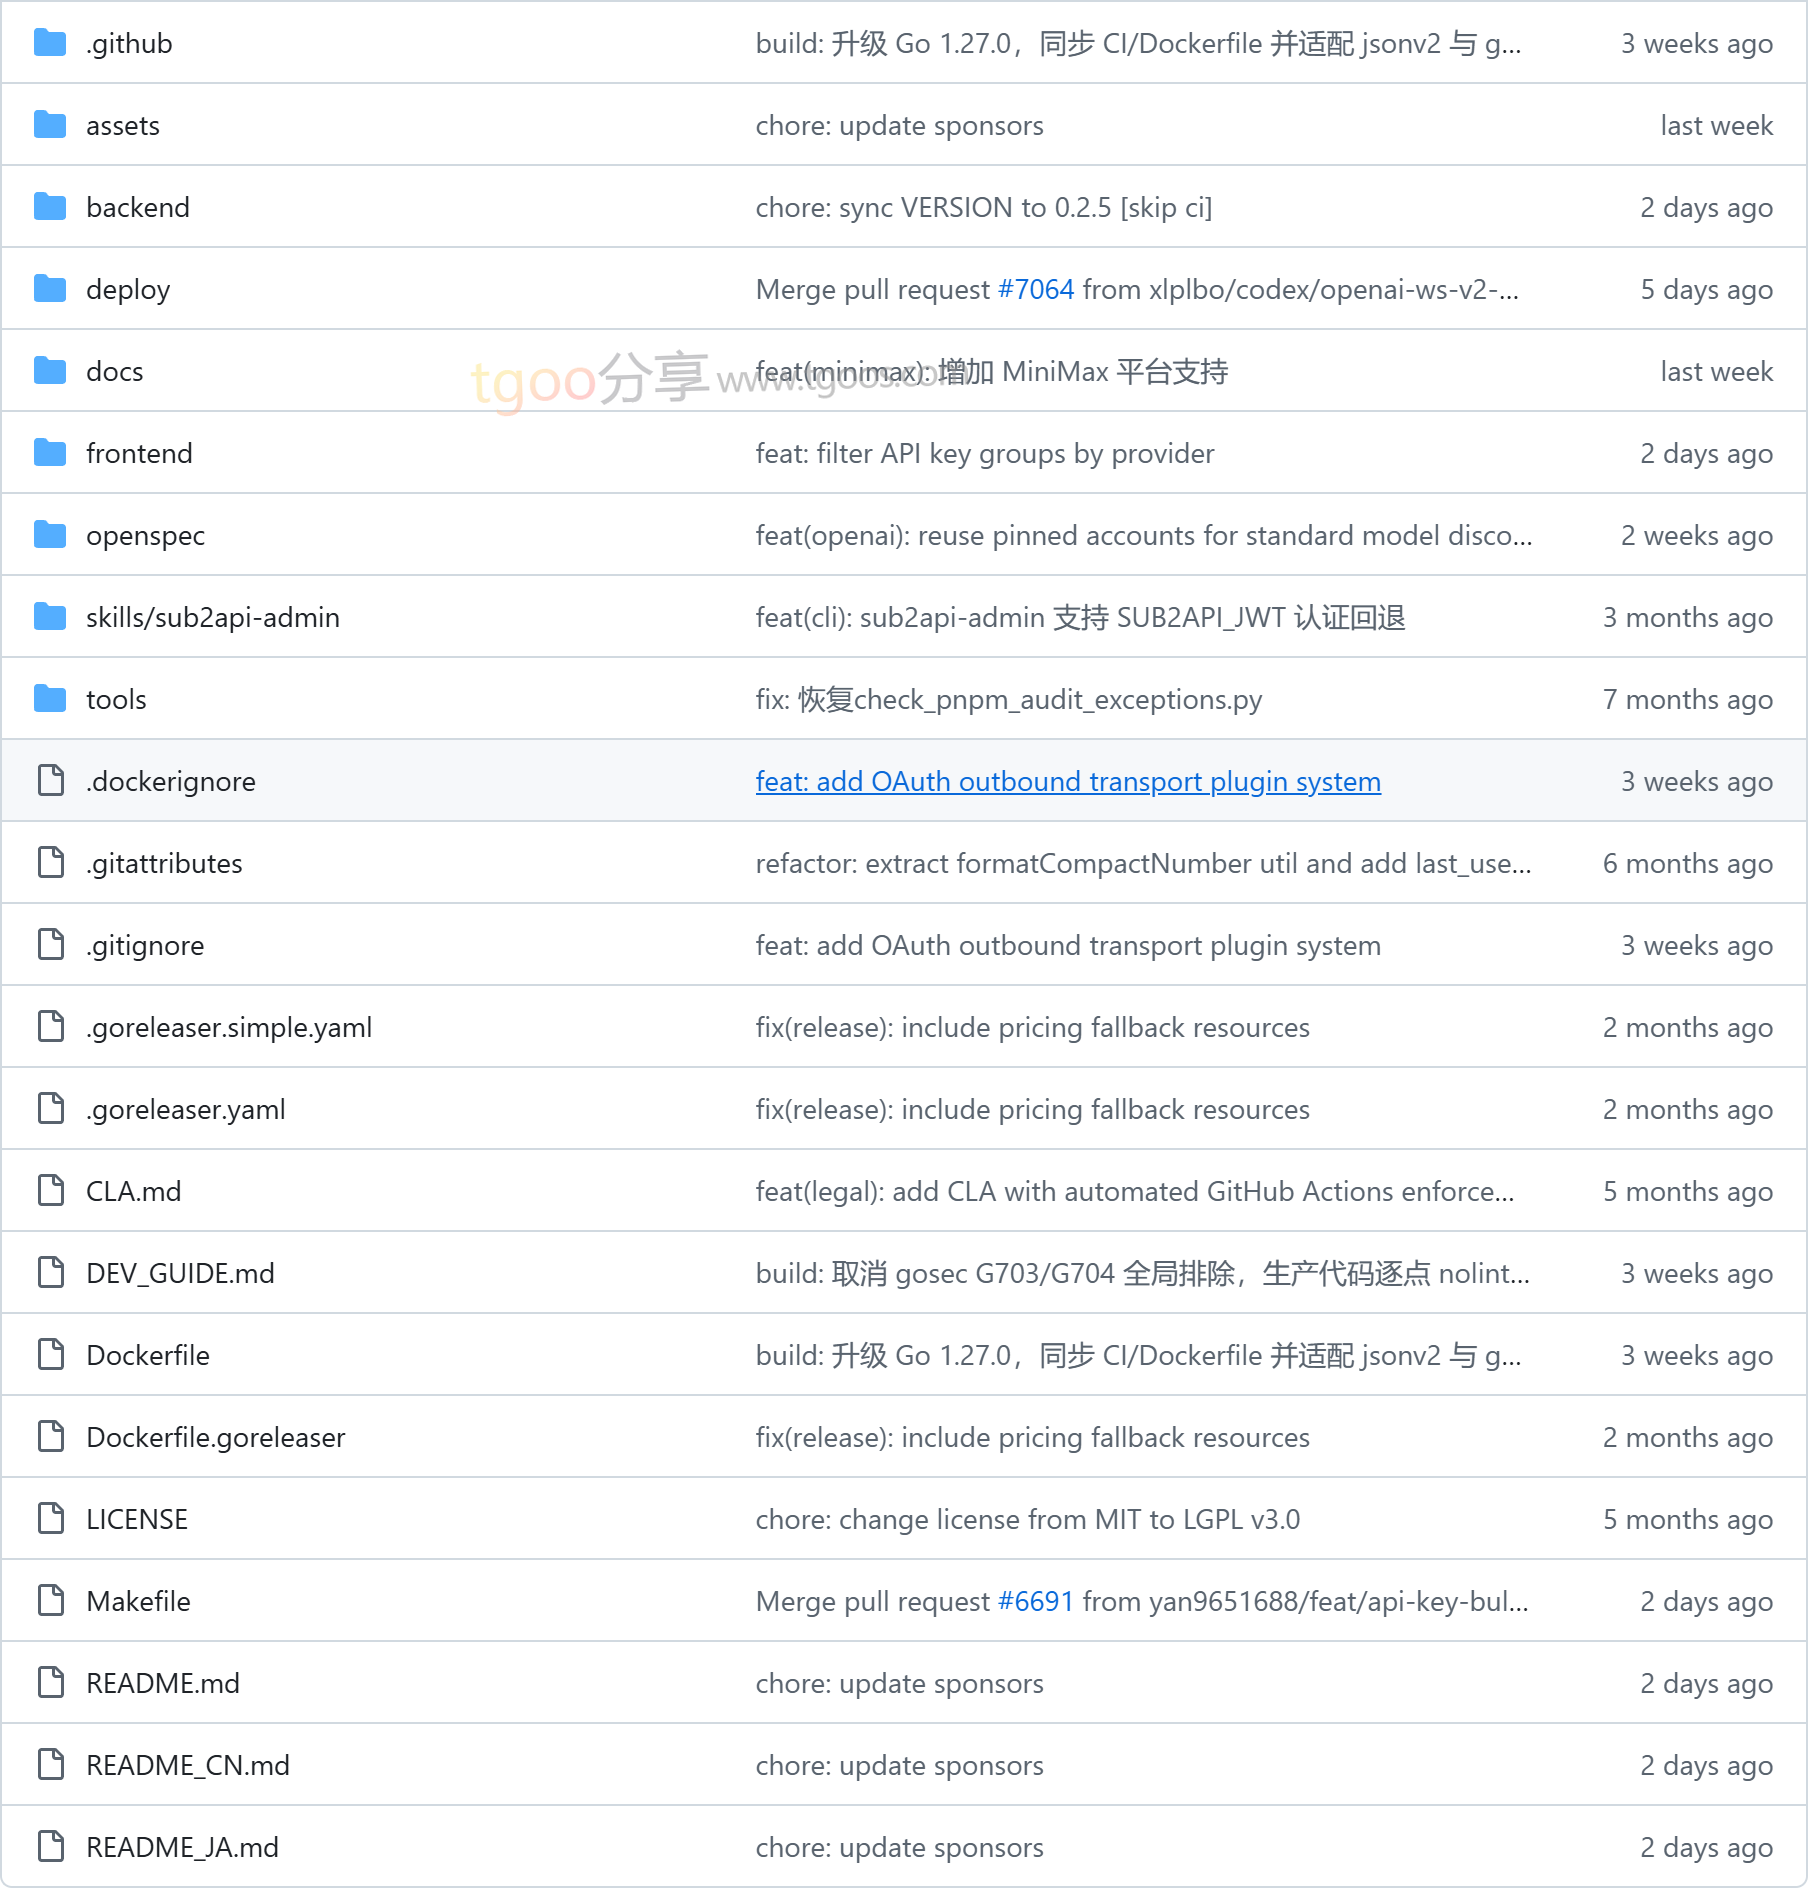
Sub2API项目目录截图
Sub2API核心亮点
🔑 多账号池 + API Key 分发:支持 OAuth 订阅账号与 API Key 账号两类上游形态(Anthropic、OpenAI、Gemini、Grok、Antigravity 等),平台将其统一抽象为账号池,再对外签发 sk- 前缀的 API Key。下游用户拿到的是一把”万能钥匙”,背后用哪个账号、什么时候切换,完全由网关决定。
💰 Token 级精准计费:不是粗略的”按次计费”,而是追踪到 token 粒度的用量统计与成本核算。配合内置的倍率配置(rate_multiplier)、用户余额体系,非常适合做拼车共享、团队内部分摊这类需要算清账的场景。
🧠 智能调度与粘性会话:内置智能账号选择策略,支持粘性会话(sticky session),保证同一轮对话尽量落在同一账号上,避免上下文漂移;同时支持账号级 http_bridge 模式与 v2 模式路由,遇到上游 WebSocket 不稳时可无痛降级到 HTTP/SSE。
⚙️ 并发与速率双重管控:可对”每个用户”和”每个账号”分别设置并发上限(user_concurrency),并配置请求速率、token 速率限制。再也不会出现一个人跑满整个账号池的情况。
💳 开箱即用的内置支付系统:支持易支付(EasyPay)、支付宝、微信支付、Stripe,用户可自助充值,无需单独部署支付服务——这也是它相比早期社区方案 Sub2ApiPay 的最大进化,支付能力已经原生集成进主项目。
📊 可视化 Admin Dashboard + 组合分组:Web 管理后台可监控用量、管理账号、配置路由;”组合分组(Composite Groups)”允许管理员把请求的模型名解析到具体 provider,天然适配多上游混合场景。还支持通过 iframe 嵌入外部系统(如工单)扩展后台。
🚀 极简部署路径:一键脚本、Docker Compose、Apple container、源码编译四种方式覆盖 Linux / macOS / 容器化环境,升级甚至可以只在后台点一下”检查更新”。
Sub2API快速开始
只需几步,你就能在本地或服务器上跑起 Sub2API。
- 准备工作:一台 Linux 服务器(amd64 / arm64),已安装并运行 PostgreSQL 15+ 与 Redis 7+,具备 root 权限。
- 脚本一键安装(推荐):
bash

$ curl -sSL https://raw.githubusercontent.com/Wei-Shaw/sub2api/main/deploy/install.sh | sudo bash
脚本会自动识别系统架构、下载最新 Release、安装二进制到
/opt/sub2api、创建 systemd 服务并配置系统用户与权限。 - 启动服务并打开配置向导:
“`bash
启动服务
$ sudo systemctl start sub2api
设置开机自启
$ sudo systemctl enable sub2api
浏览器访问 http://YOUR_SERVER_IP:8080 进入 Setup Wizard
“`
向导会引导你完成数据库配置、Redis 配置和管理员账号创建。
- Docker Compose 部署(同样推荐):
bash

$ mkdir -p sub2api-deploy && cd sub2api-deploy

$ curl -sSL https://raw.githubusercontent.com/Wei-Shaw/sub2api/main/deploy/docker-deploy.sh | bash

$ docker compose up -d

$ docker compose logs -f sub2api
部署脚本会自动生成
JWT_SECRET、TOTP_ENCRYPTION_KEY、POSTGRES_PASSWORD等安全凭据,并写入.env。 - 查看日志中的初始管理员密码(若为自动生成):
bash

$ docker compose -f docker-compose.local.yml logs sub2api | grep "admin password" - 接上你的原生工具。以 Grok Build CLI 为例,在后台的 API Key 页面点击 “Use Key” → “Grok CLI”,按照提示生成
~/.grok/config.toml;Claude Code 则只需设置环境变量:bash
$ export ANTHROPIC_BASE_URL="http://localhost:8080/antigravity"
$ export ANTHROPIC_AUTH_TOKEN="sk-xxx"
⚠️ 两个容易踩的坑:一是使用 Nginx 反代时,必须在
http块中加入underscores_in_headers on;,否则 Nginx 会丢弃带下划线的请求头(如session_id),导致多账号粘性路由失效;二是从源码构建时,管理员账号只能通过首次运行的 Setup Wizard 创建,config.yaml里的default.admin_email只是历史遗留字段,不会真的生效——如果你提前cp了配置文件,向导会被跳过,首次登录必然失败。📌 合规提醒:项目 README 明确提示,使用此类中转项目可能违反 Anthropic 等上游服务商的服务条款,请在使用前仔细阅读相关协议,并将使用范围限制在所在地法律法规允许的范围内。项目本身声明仅供技术学习与研究用途。
Sub2API应用场景
场景一:团队 / 小圈子拼车共享:几个朋友或一个小组共同订阅了多个 AI 账号,通过 Sub2API 把账号池统一接入,再给每位成员签发独立的 API Key。内置支付系统让成员自助充值,Token 级计费确保每个人”用多少付多少”,倍率配置则方便管理员设定统一的分摊规则。
场景二:企业内部 AI 开发统一入口:公司里不同团队都在调 Claude、GPT、Gemini,账号散落各处、密钥满天飞。用 Sub2API 收敛为单一网关后,所有请求可审计、可限速、可核算成本,管理员还能通过组合分组把特定模型路由到特定上游,配合 security.url_allowlist 与 URL 白名单策略收紧出口安全。
场景三:AI 编程工具的低成本接入:Claude Code、Codex CLI、Gemini CLI、Grok Build CLI、OpenCode 这些原生工具,只需要把 base_url 指向 Sub2API 实例、把 API Key 换成平台签发的 sk- 即可。Sub2API 还专门为 Codex CLI 风格的 Responses WebSocket 入口做了桥接,必要时可全局降级到 HTTP/SSE,规避代理环境下的连接重连问题。
场景四:多上游冗余与故障转移:当一个上游账号返回 401、403 或 429 时,平台会临时将其移出调度队列(401 视为凭据失效,403 视为权限/权益失败而非 token 刷新循环,429 则依据 Retry-After 冷却)。对图像生成这类长耗时任务,还提供 /v1/images/generations/async 异步提交 + 轮询查询的模式,不必一直挂着 CDN 连接。
场景五:个人自用的小规模网关:如果你只是想自己一个人把几个账号合并起来用,可以开启 Simple Mode——设置 RUN_MODE=simple,系统会隐藏 SaaS 相关功能并跳过计费流程;生产环境需额外设置 SIMPLE_MODE_CONFIRM=true 才能启动。
生态方面:官方维护了移动端管理控制台 sub2api-mobile(基于 Expo + React Native,支持 iOS / Android / Web,可做用户管理、账号管理、监控看板与多后端切换);社区还有一批围绕它的 API 中转、代理、CDN 加速类项目,形成了相对活跃的周边生态。
Sub2API链接
Wei-Shaw / sub2api项目地址:https://github.com/Wei-Shaw/sub2api
本文地址:https://www.tgoos.com/46795
