Tailscale:一条命令构建你的专属私有安全网络
你是否曾经被 [配置 VPN、维护异地组网、管理复杂访问权限] 所困扰?[Tailscale] 的出现,旨在彻底解决这个问题。它是一个 [用 Go 编写、基于 WireGuard® 的现代组网工具],可以帮助开发者 [在几分钟内跨设备、跨地域建立加密的私有网络,并轻松管理访问权限]。本文将带你全面了解这个被众多团队青睐的开源项目。
截至收录:
Tailscale stars数:35263
Tailscale forks数:3079
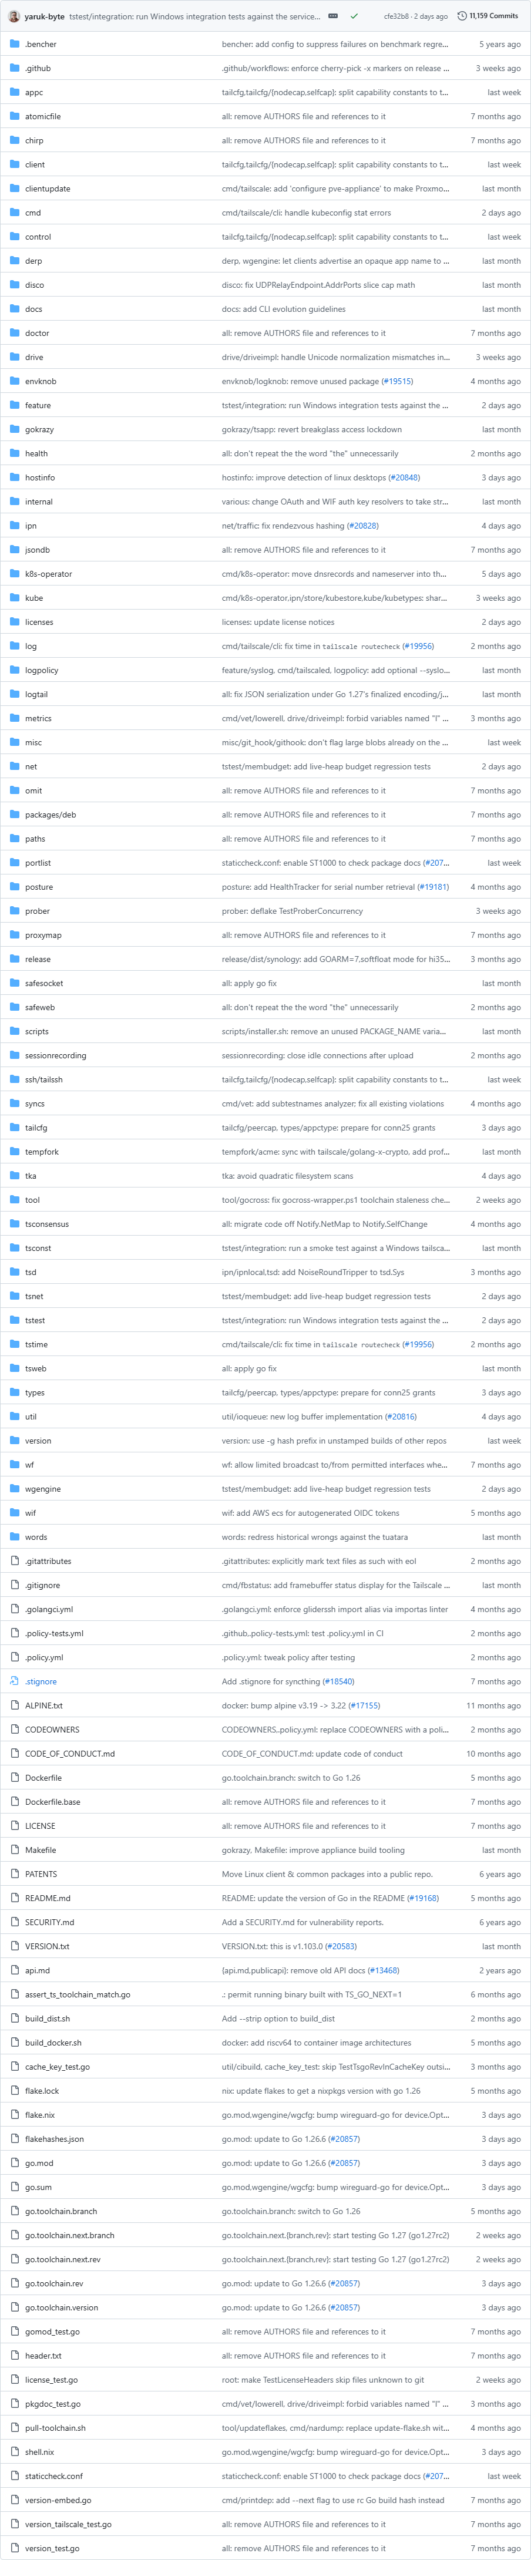
Tailscale项目目录截图
Tailscale项目核心亮点
🌟 亮点一(极简组网):无需手动配置公网 IP、端口转发或复杂路由。只要设备上安装 Tailscale 并登录同一账号,即可像在同一局域网内一样互相访问。
🎯 亮点二(基于 WireGuard® 的高性能):底层使用 WireGuard® 加密隧道,拥有出色的传输速度和极低延迟,同时内核级性能开销远低于传统 VPN。
🔒 亮点三(安全可靠):默认端到端加密,支持 2FA 登录和设备授权机制。所有连接均通过安全的密钥交换建立,杜绝中间人攻击。
🧩 亮点四(跨平台与开源生态):支持 Linux、Windows、macOS、FreeBSD、OpenBSD 以及 iOS/Android。丰富官方客户端和 API,并允许自建私有 DERP 中继服务器,兼顾灵活性与可扩展性。
Tailscale项目快速开始
只需几步,你就能在本地运行起 Tailscale:
- 安装:
bash

# 在 Linux 或 macOS 上使用官方安装脚本

$ curl -fsSL https://tailscale.com/install.sh | sh
(Windows 用户可从 pkgs.tailscale.com 下载安装包,也支持使用go install tailscale.com/cmd/tailscale{,d}手动构建。) - 登录并连接你的设备:
bash

# 启动守护进程

$ sudo tailscaled

# 在另一个终端中登录

$ sudo tailscale up
执行tailscale up后,终端会输出一个登录链接,在浏览器中打开并授权即可。 - 查看你的设备状态:
bash

$ tailscale status
你将看到当前网络中所有已连接的设备,并可直接通过其 Tailscale IP 访问它们。
Tailscale项目应用场景
场景一:远程办公与混合办公:开发者可以通过 Tailscale 安全地访问公司内网资源、代码仓库、数据库,无需暴露公网端口。即使员工在咖啡厅、家中或出差途中,体验与在公司办公完全一致。
场景二:开发与测试环境管理:测试人员、运维工程师可以使用 Tailscale 一键连接分布在云服务器、容器或物理机上的多个测试环境,快速进行调试、日志查看和流量转发。
场景三:物联网设备与家庭网络:将树莓派、NAS、智能家居设备接入 Tailscale,即可从任何地方安全地访问这些设备。家庭局域网内的服务、摄像头画面也能通过 Tailscale 反向访问,兼顾便捷与私密。
用户案例:目前,许多开源项目(如 Kubernetes 管理工具、远程开发环境)和数以万计的中小型团队都在使用 Tailscale 简化其网络基础设施,取代传统 VPN 或端口映射方案。
Tailscale项目链接
tailscale / tailscale项目地址:https://github.com/tailscale/tailscale
本文地址:https://www.tgoos.com/46258
